
Расширение реализует управление базовой HTTP авторизацией для административного раздела сайта. HTTP авторизация это встроенная в сервер система контроля доступа. Она поможет защитить административную панель от перебора паролей и все файлы в ней от излишнего любопытства. Это расширение представлен как альтернатива ручному внедрению HTTP авторизации.
Преимущества
- На надо каждый раз править .htpasswd для добавления пользователя или смены пароля.
- Автоматическое шифрование паролей.
- Не удаляет Ваш код из admin/.htaccess, а аккуратно переписывает свой блок.
Возможности
Расширение позволит:
- Создавать неограниченное кол-во пользователей для авторизации без предварительного шифрования пароля с помощью сторонних сервисов.
- Задавать список исключений в виде файлов и папок. Можно использовать маски.
- Не хранит пароли в открытом виде. Использует одностороннее шифрование APR MD5.
Совместимость
- OpenCart 2.3, 3.x, 4.x.
- Сервер Apache.
На демо сайте есть верхнее меню для быстрой навигации. Для проверки наличия или отсутствия HTTP авторизации у ссылок-исключений используйте режим инкогнито [Ctrl+Shift+N].
Установка
- Установите расширение через стандартный раздел установки дополнений.
- Перейдите в раздел модулей и установите модуль "Базовая HTTP авторизация".
Руководство
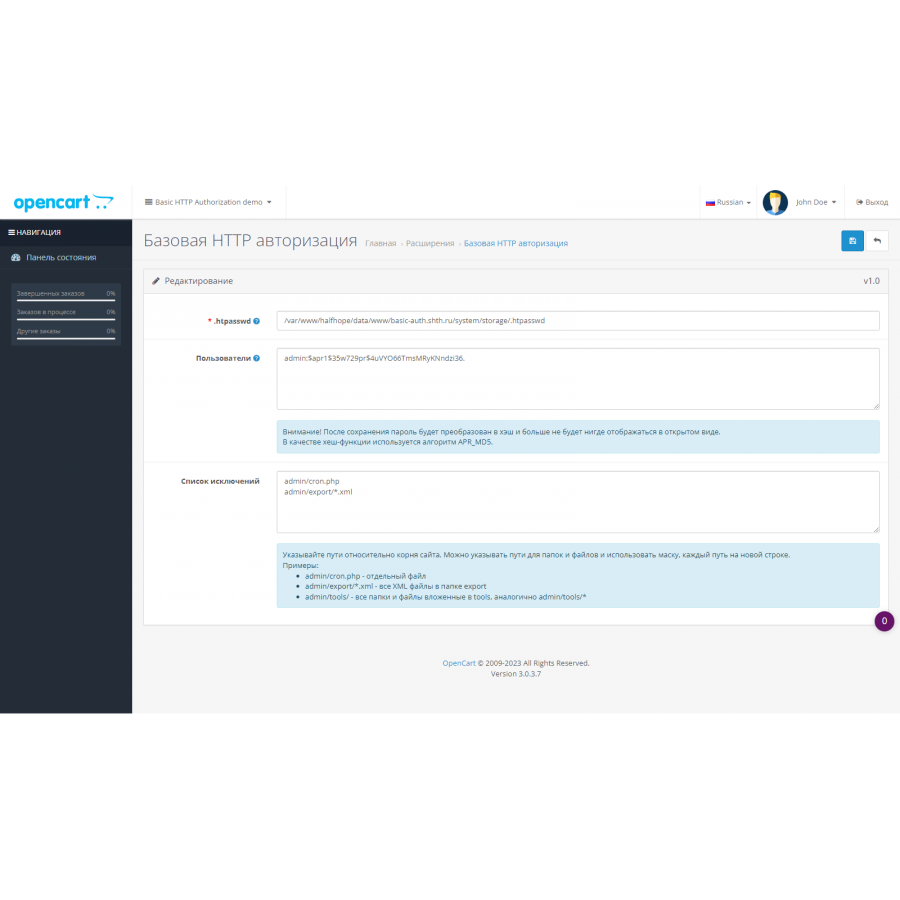
- Для включения авторизации введите желаемые имя пользователя и пароль, разделенные двоеточием. Нажмите "Сохранить". Авторизация включится сразу же, так что не забывайте пароль.
- После сохранения пароль больше не будет нигде отображаться в открытом виде.
- Чтобы добавить нового пользователя просто введите логин:пароль, каждый на новой строке и нажмите сохранить.
- Рекомендую нигде не использовать стандартные логины, такие как admin, придумайте любой-другой.
Лицензия
- GPL v3.0
Теги: Opencart, Бэкапы, Безопасность
| Совместимость | |
| Способ распространения | Бесплатно |
| Версия OpenCart | OpenCart 2.3 OpenCart 3.* OpenCart 4.0 OCStore 2.3 LiveStore 3.* OCStore 3.* |
| VQmod | Нет |
| Ocmod | Нет |
| Events | Нет |